
你有没有想过,当你打开一个普通的网页时,对方服务器究竟能看出你的多少秘密?
很多人以为:只要开了无痕模式、挂上了海外代理,或者换了个干净的浏览器,网站就只能看到一个虚假的 IP,自己就是隐形的。
但最近在 GitHub 和各大技术社区爆火的一个开源项目——「你是谁(who-are-you)」,用极其幽默又残酷的方式给所有人上了一堂生动的“网络裸奔”课。
这个项目是开源开发者 yt1988 在 GitHub 上开源的现代化浏览器指纹与隐私检测工具——「你是谁 (Who Are You)」(在线体验站位于 who.1ms.dog)。
它的核心定位是:在无需用户授予任何特殊权限的前提下,用纯网页技术(JavaScript + Web APIs)向你直观展示:一个普通网站究竟能扒出你多少隐私信息。
核心亮点与能力:
- 拟人化“脱底裤”画像:不像传统检测工具只罗列枯燥的参数(User-Agent、Canvas Hash等),它把冰冷的数据翻译成大白话——“你多半是中国人,人在某某市,挂着日本代理,但时区、DNS、系统语言全露馅了,电池还剩98%”。这种极强的代入感直接击中了用户的隐私好奇心。
- 115+ 项深度检测:覆盖 IP 纯净度、DNS 泄漏、WebRTC 本地 IP 泄漏、分流节点状态、时区冲突、系统语言、屏幕色深、Canvas/WebGL 指纹、显卡型号、电池电量乃至系统字体等。
- 精准打击“代理假面”:很多人以为“挂了代理就隐身了”,该工具一针见血地指出时区与 IP 不一致、DNS 走国内、WebRTC 泄露真实出口等致命破绽,并给出评级(如 F 级)和具体修复建议(如 Clash/Mihomo 规则配置、修改系统时区等)。
- 完全开源、尊重隐私:代码全量开源(MIT 协议),检测逻辑尽量在本地浏览器运行,不存储用户隐私数据,支持本地与自建 Docker 部署。
1. 一秒生成:网站眼中的“赛博画像”
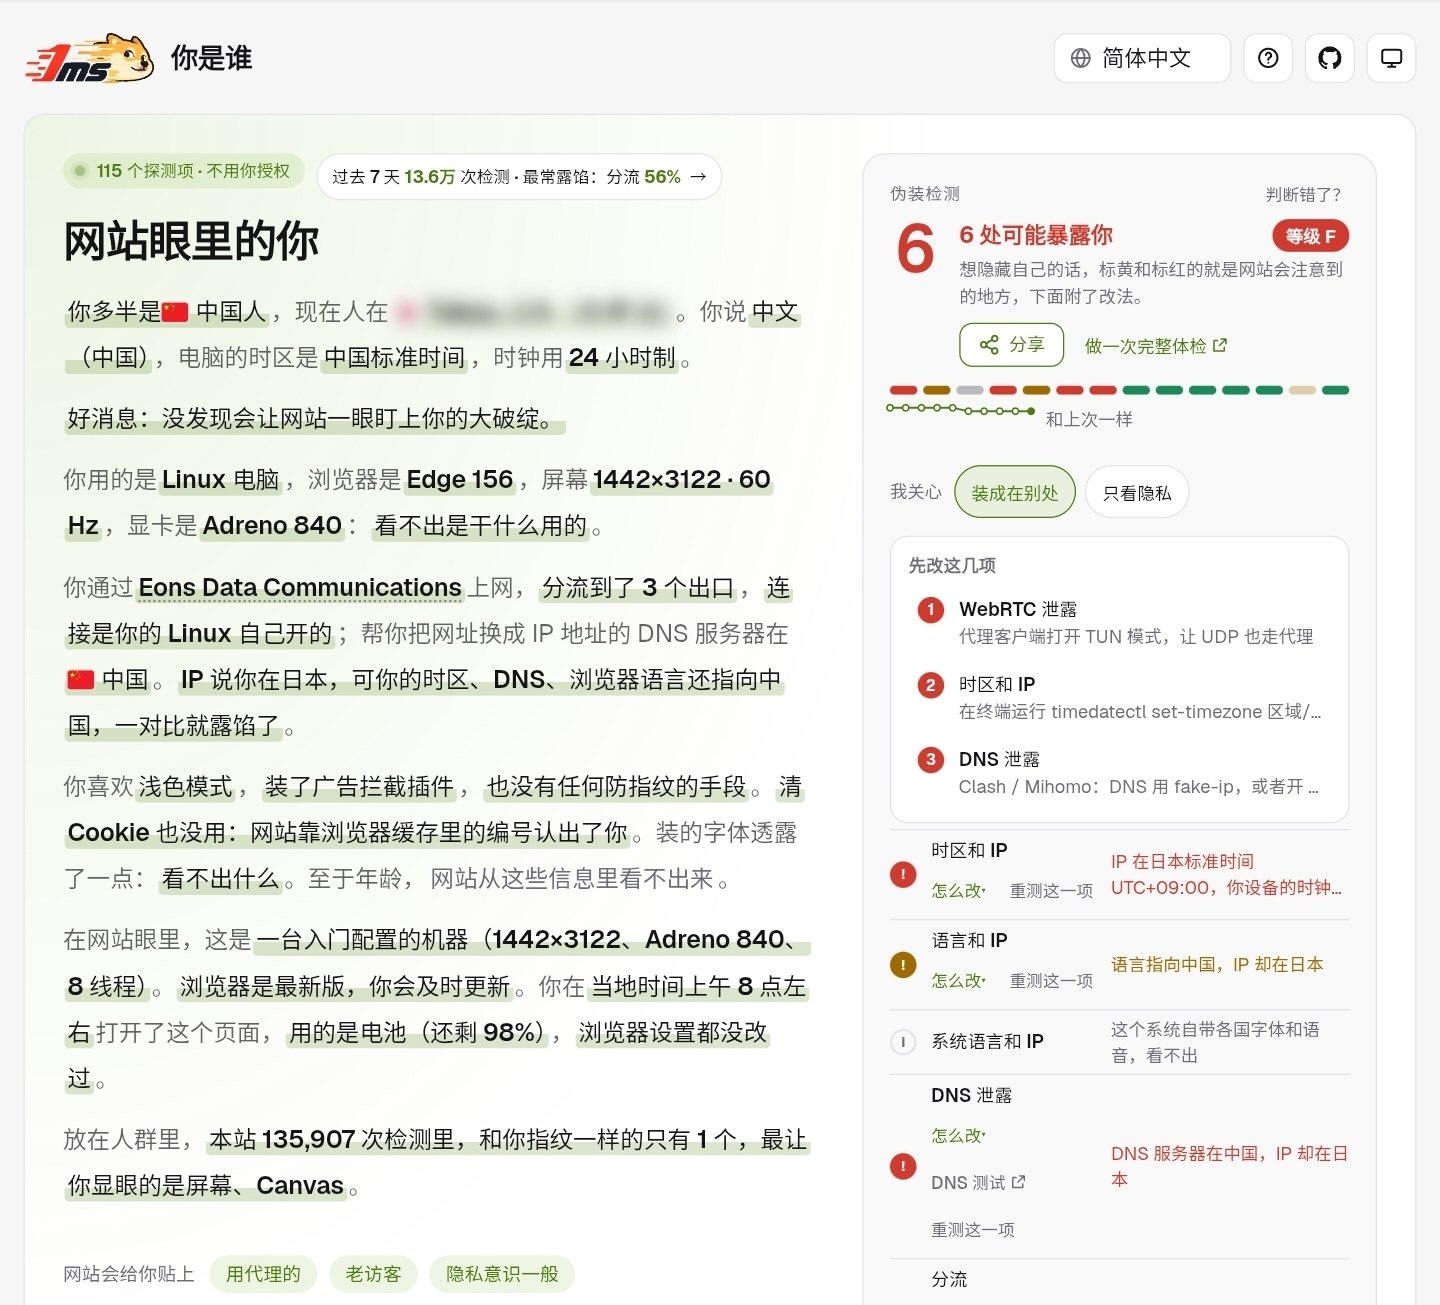
只要打开这个网页,无需点击任何授权,甚至都不用登录,屏幕上就会冷冷地弹出一份关于你的“体检报告”:
“你多半是中国人,现在人在北京。”
“IP 说你在日本,可你的时区、DNS、浏览器语言全指向中国,一对比就露馅了。”
“你用的是 Linux 电脑,显卡是 Adreno 840,电池还剩 98%,刚在上午 8 点左右打开了这个页面。”
“全站 13.5 万次检测里,指纹和你完全一样的只有 1 个——你最显眼的是屏幕分辨率和 Canvas。”
看着右侧醒目的红字 “6 处可能暴露你,伪装等级:F”,不少自以为“防追踪大师”的网友当场破防。
2. 它是怎么把你看穿的?
很多人好奇:我明明没给它读取系统的权限,它凭什么知道这么多?
这就是现代浏览器的底层“指纹追踪(Browser Fingerprinting)”技术。「你是谁」内置了 115+ 项前端探测能力,把网站能顺藤摸瓜收集的线索全部挖了出来:
- 时区与 IP 矛盾:你的 IP 出口在东京(UTC+9),但浏览器 JavaScript 读取的本地系统时钟却是北京时间(UTC+8)。网站一秒就能判定:你用了代理。
- DNS 泄露与分流破绽:虽然网页请求走了海外代理,但域名解析请求(DNS)却直接被本地电信/联通 DNS 截获解析,出口直接出卖了物理位置。
- WebRTC 穿透:即使设置了全局代理,很多浏览器的 WebRTC 协议仍可能绕过代理直连,把家庭宽带或局域网内真实公网 IP 暴露出来。
- 硬件与图形指纹(Canvas / WebGL):通过让浏览器偷偷在后台画一张微小的 3D/2D 图片,由于不同电脑的显卡驱动、操作系统渲染引擎存在细微差别,生成的计算哈希值(Hash)几乎像指纹一样独一无二。
- 设备环境窥探:通过标准的 HTML5 API,网页可以合法查询你的电量百分比、是否接通电源、屏幕刷新率、甚至当前设备安装的系统字体列表。
把这些拼图拼凑在一起,即便你每天清空 Cookie,哪怕你天天换 IP,算法也能在毫秒间认出:“又是这个拿着骁龙芯片、屏幕 1442×3122、时区在东八区的老熟人来了。”
3. 不止扒皮,它还教你怎么“反侦察”
很多隐私检测工具只管丢一堆看不懂的技术术语,而「你是谁」最贴心的地方在于:它把所有红黄警告都附带上了可落地的修复指南。
在检测界面的右侧,系统根据风险高低列出了整改优先级:
- WebRTC 泄露:提示你在代理客户端打开 TUN 模式,强制 UDP 流量走代理,或在浏览器中禁用 WebRTC 接口。
- 时区穿帮:提示你在系统或浏览器扩展中同步伪装目的地的时区。
- DNS 穿透:提醒开启 Fake-IP 模式,或配置远程安全 DNS(DoH/DoT)防止本地运营商泄露。
- 语言与系统痕迹:指导如何把浏览器默认的首选语言(Accept-Language)调整为与网络节点一致。
如果你平时有出海营销、防止海外 AI/流媒体平台封号、或是对个人数据隐私有极致追求,这个工具堪称排查网络纯净度的“瑞士军刀”。
4. 开源、纯净、无任何商业套路
该项目目前完全开源在 GitHub(项目地址:yt1988/who-are-you),采用宽松的 MIT 许可证。
- 纯本地计算:所有指纹探测均在用户的本地浏览器端运行,服务端不存留个人私密追踪记录。
- 支持自建部署:提供了完整的静态页面与轻量服务结构,个人完全可以扔到自己的 VPS、Cloudflare Pages 或 Docker 上搭建专属检测站。
- 丰富的工具矩阵:除了“你是谁”指纹检测,作者还顺手打造了测速、DNS 分析、流媒体/AI 节点解锁检测等一系列网络测试工具。
隐私保护从来不是靠侥幸,而是一场信息不对称的攻防战。
想知道自己在各路大厂、追踪脚本和网络服务眼里到底长什么样?不妨打开这个网站测一测。
开源项目主页:https://github.com/yt1988/who-are-you
在线体验:https://who.1ms.dog
评论 0 条
暂无评论,来种下第一颗种子。